
Integrácia nie je iba pohodlný doplnok
Cloudflare zaznamenal neoprávnený prístup do svojho prostredia Salesforce od 12. do 17. augusta 2025; predchádzal mu prieskum 9. augusta. Vo svojej analýze po incidente (post-mortem) ho pripisuje zneužitiu OAuth prihlasovacích údajov integrácie Salesloft Drift, nie narušeniu samotnej platformy Salesforce. Zdroj: Cloudflare, 2. septembra 2025
Podľa Cloudflare sa útočník dostal k textu komunikácie so zákazníckou podporou, nie k prílohám. Spoločnosť Cloudflare následne identifikovala a vymenila 104 API tokenov, nezistila pri nich podozrivú činnosť a neohlásila narušenie služieb ani infraštruktúry. Zdroj: Cloudflare
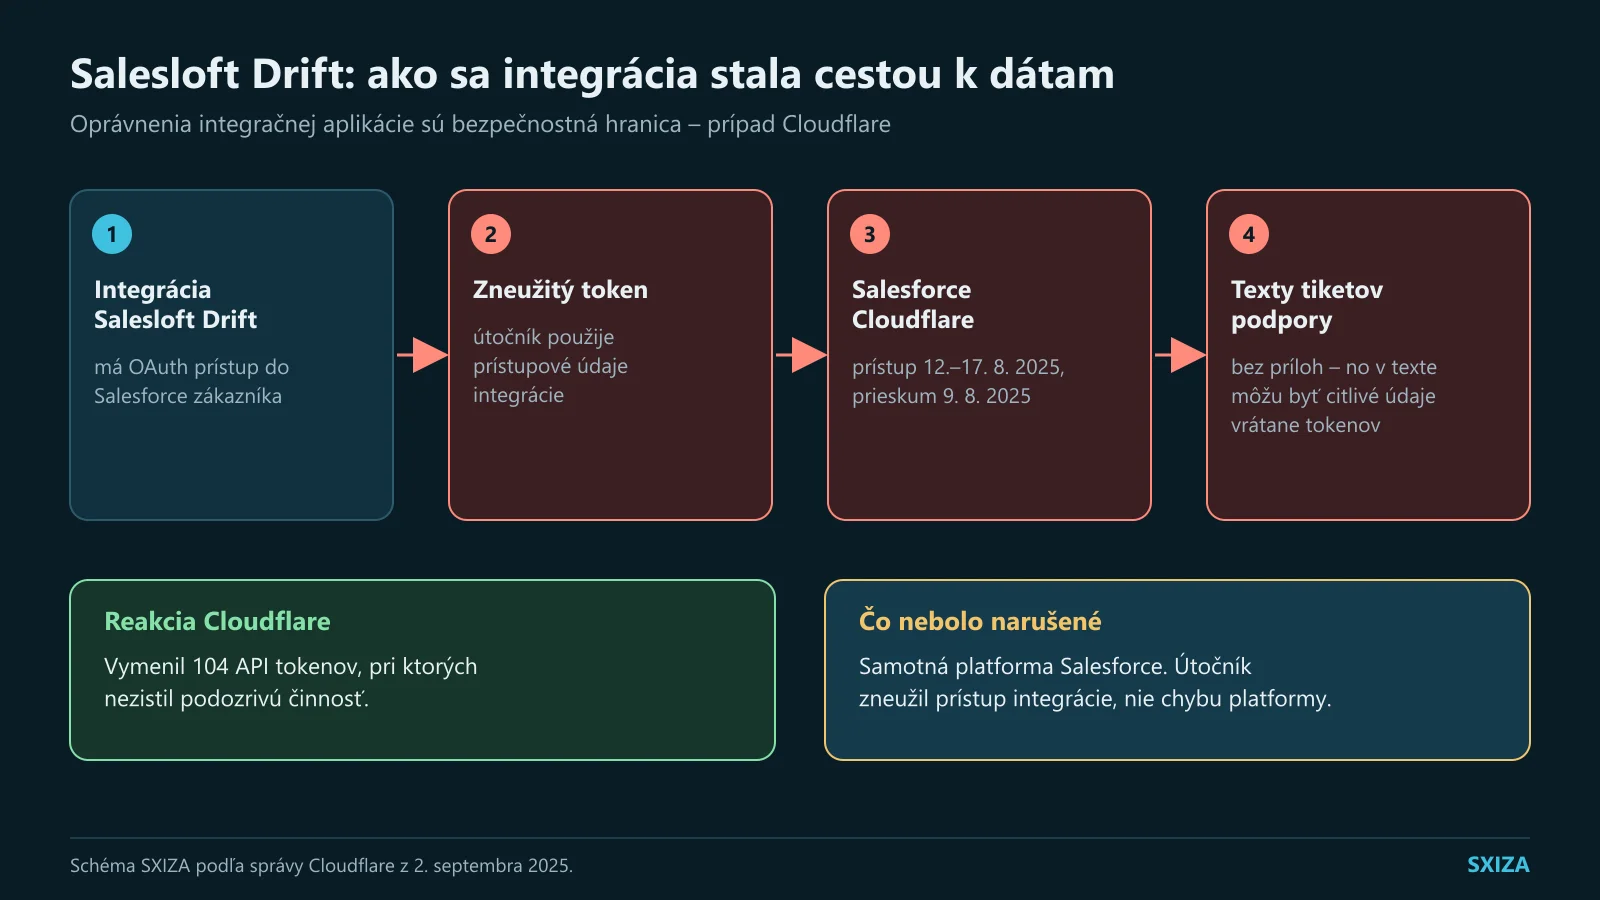
To sú fakty jednej dotknutej organizácie, nie univerzálny model dopadu. Sú však užitočné, pretože ukazujú cestu medzi obchodným SaaS nástrojom a systémom, v ktorom sa koncentruje komunikácia so zákazníkmi. Prístupový údaj OAuth nie je len technická drobnosť, ktorou v administrácii spojíte dve ikony. V praxi môže zastupovať identitu aplikácie a niesť presne tie oprávnenia, ktoré má účet integrácie. Ak je rozsah príliš široký, incident v jednom dodávateľovi sa môže zmeniť na prístup k dátam ďalšieho.
Naša analýza: ako riadiť dôveru v integrácie
Začnite inventárom, ktorý spája štyri údaje: aplikácia, vlastník, technická identita a dáta alebo akcie, ku ktorým má prístup. Nestačí zoznam dodávateľov v nákupe. Potrebujete vedieť, či integrácia vie čítať záznamy podpory, exportovať dáta, meniť oprávnenia, vytvárať používateľov alebo konať pod zdieľaným účtom. Každé prepojenie má mať jasný účel, minimálny rozsah OAuth oprávnení (scopes) a podľa možností platformy samostatnú technickú identitu s oddelenými prístupovými údajmi. Jedna spoločná aplikácia s administrátorským prístupom je pohodlná, ale sťažuje odvolanie prístupu aj vyšetrovanie. Zdroj: Salesforce Well-Architected
Druhý krok je pripraviť odpojenie skôr, než ho budete potrebovať. Pre každú kritickú integráciu si nacvičte, kto dokáže zrušiť súhlas, vypnúť používateľa, zneplatniť klientsky tajný kľúč (client secret), vymeniť súvisiace citlivé prístupové údaje a overiť, že prístup naozaj skončil. Samotná zmena hesla človeka nemusí zasiahnuť token používaný službou. Preto musí byť pracovný postup postavený na konkrétnom type identity a mechanizme odvolania, nie na všeobecnom slove „reset“.
Tretia vrstva je viditeľnosť. Sledujte a zaznamenávajte autorizácie, zmeny rozsahu oprávnení, prihlásenia integračných účtov, exporty cez API a hromadné čítanie citlivých údajov. Určte, aký objem a čas používania je u vás normálny, aby z upozornení nebol iba šum. Pri integráciách tretích strán si vopred zistite, ktoré logy vám dodávateľ poskytne a ako dlho ich uchová. Bez nich môže byť jednoduché dokázať, že ste token vymenili, ale ťažké vysvetliť, čo sa stalo predtým.
Pravidelný prehľad nemusí byť dlhý: vlastník integrácie potvrdí, že účel a rozsah oprávnení sú stále potrebné, a bezpečnostný tím porovná posledné používanie s očakávaným vzorom. Ak nie je jasný vlastník alebo účel, prístup dočasne vypnite a rozhodnite o jeho návrate podľa zdokumentovaného rizika.
Napokon sa postarajte o to, aby v tiketoch podpory nebolo čo ukradnúť. Formuláre a postupy majú presmerovať tajomstvá do bezpečného kanála alebo jednorazového úložiska, nie do voľného textu tiketu. Pravidlá na rozpoznanie tokenov môžu zastaviť odoslanie alebo aspoň vytvoriť úlohu na odstránenie citlivých údajov. Pri incidente potom vytvorte zoznam zákazníkov a prípadov, ktoré mohli obsahovať citlivé údaje, jasne rozlíšte potvrdené zistenia od preventívnych krokov a komunikujte konkrétne pokyny na rotáciu. Do pravidelného cvičenia zapojte aj obchod, podporu a právnikov, aby sa technické kroky nezastavili pri nejasnom rozhodnutí o zákazníckej komunikácii. Takto sa zodpovednosť za cloud nerozplynie medzi dodávateľom a zákazníkom: každý vie, ktoré identity, dáta a rozhodnutia vlastní.
Pri odovzdávaní integrácie novému správcovi si spoločne prejdite poslednú kontrolu a otvorené otázky. Zodpovednosť sa tak odovzdá aj s overiteľným kontextom, nie iba s menom v zozname.
Zdroje
- Cloudflare: The impact of the Salesloft Drift breach on Cloudflare and our customers – 2. septembra 2025; overené 21. augusta 2026.
- Salesforce Well-Architected: Trust – priebežne aktualizovaná dokumentácia; overené 21. augusta 2026.