
Prihlásenie prejde, heslo môže uniknúť
Spoločnosť Varonis v testovacom prostredí Microsoft Entra predviedla techniku TrustSink: škodlivý externý poskytovateľ MFA vyláka od používateľa heslo ešte raz a prihlásenie potom dokončí. Útočník však musí mať v prostredí vysoké oprávnenia už vopred. Výskum nedokladá, že by sa technika už masovo zneužívala. Zdroj: Varonis
Na tému 22. septembra 2026 upozornil portál BleepingComputer. Pôvodný výskum Varonis uvádza poslednú aktualizáciu 16. septembra. Dátum správy preto nemožno zamieňať s dátumom vzniku útoku. Zdroj: BleepingComputer
Čomu Microsoft pri externom MFA dôveruje
MFA znamená viacfaktorové overovanie. Firma môže druhý krok zveriť externému poskytovateľovi. Dokumentácia Microsoftu opisuje, ako prehliadač presmeruje používateľa na nakonfigurovanú službu a tá vráti podpísaný token. Entra kontroluje jeho podpis aj požadované údaje; úspešná kontrola splní požiadavku MFA. Zdroj: Microsoft: princíp integrácie
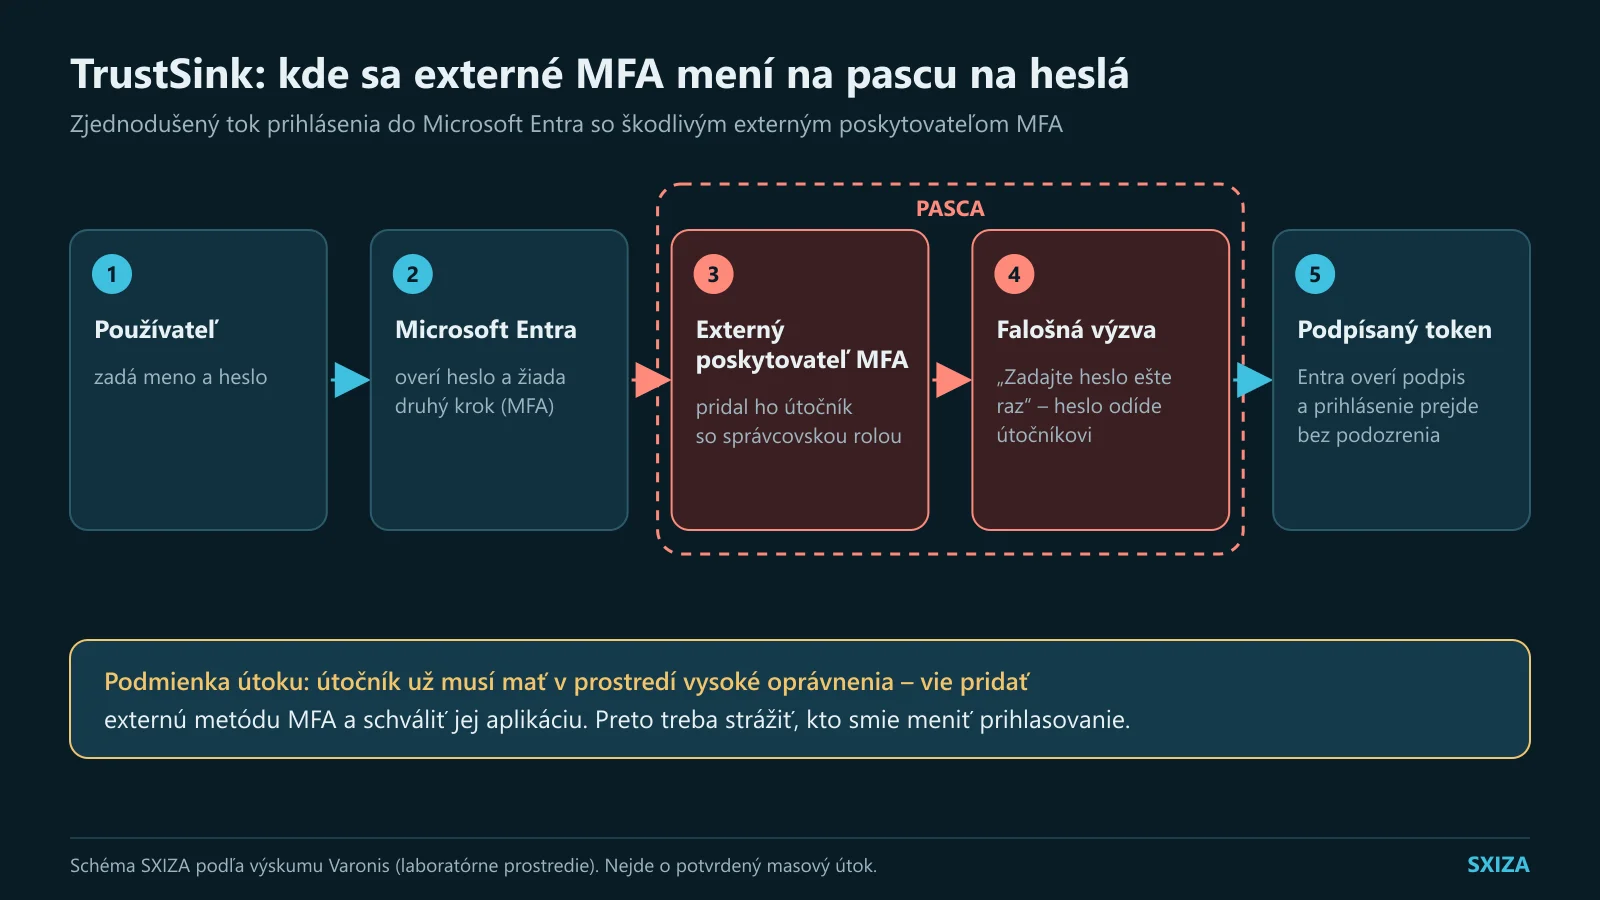
Pre manažéra je podstatné, kto smie túto dôveru nastaviť. Microsoft rozlišuje správu metódy od schválenia oprávnení jej aplikácie: na konfiguráciu uvádza minimálne rolu Authentication Policy Administrator, na príslušný administrátorský súhlas minimálne Privileged Role Administrator. Kontrola iba jednej roly by preto nedávala úplný obraz o zavedení integrácie. Zdroj: Microsoft: správa externého MFA
Naše hodnotenie: prihlasovacia infraštruktúra si zaslúži rovnakú pozornosť ako samotné účty. Firma môže dôsledne školiť zamestnancov, no zároveň ponechať nejasné schvaľovanie zmien v systéme, ktorý im zobrazuje overovacie kroky. Zodpovednosť sa preto nemá skončiť pri otázke, prečo človek znovu zadal heslo.
Význam pre bežnú prevádzku
Predstavme si modelovú situáciu: zamestnanec pri vstupe do firemnej aplikácie zbadá nečakanú ďalšiu výzvu. Odporúčame overovanie prerušiť a kontaktovať podporu cez známy kanál. Podpora potrebuje vedieť, či práve prebieha schválená zmena prihlasovania. Bez tejto informácie môže zbytočne odmietnuť oprávnené hlásenie alebo naopak zastaviť legitímnu prácu.
Z výskumu nevyplýva odporúčanie vypnúť MFA. Praktický záver je kontrolovať jeho poskytovateľov a ľudí, ktorí ich môžu meniť. Microsoft odporúča najmenšie potrebné oprávnenia, časovo obmedzenú aktiváciu rolí cez PIM a pravidelné revízie prístupov. Zdroj: Microsoft: ochrana administrátorských rolí
Tri praktické kroky
Nasledujúce kroky sú naším návrhom, ako poznatky preniesť do firemnej praxe.
Overte vlastníka a schválenie každej externej metódy MFA.
Nech správca porovná nastavenia s evidenciou schválených integrácií: poskytovateľ, aplikácia a okruh používateľov. Nejasný názov sám osebe nedokazuje útok; vyžiadajte si vlastníka a záznam schválenia. Microsoft umožňuje metódu vypnúť alebo odstrániť a určiť, na ktorých používateľov sa vzťahuje. Zdroj: Správa metód
Skontrolujte, kto môže meniť prihlasovanie a schvaľovať aplikácie.
Spojte prehľad technických oprávnení s konkrétnymi pracovnými úlohami. Pri bežnej administrácii uprednostnite dočasnú aktiváciu potrebnej roly, ak ju vaše prostredie podporuje. Určte tiež zástupcu, ktorý preverí neočakávanú zmenu, keď hlavný správca nie je dostupný. Zdroj: Odporúčania k rolám
Pri incidente obnovte dôveryhodné overovanie pred obnovou hesiel.
Podľa Varonis môže škodlivý poskytovateľ, ktorý v prostredí zostane, zachytiť aj nové heslo; pred resetom preto treba odstrániť samotnú pascu. Zdroj: Zistenie Varonis
Náš prevádzkový návrh: určte, kto zásah vedie a ako overíte, že prihlasovanie je opäť čisté; postup si najprv nacvičte na izolovanom účte. Pri skutočnom incidente zapojte zodpovedný bezpečnostný tím.
Zdroje
- Varonis: TrustSink – aktualizované 16. septembra 2026.
- BleepingComputer: správa o TrustSink – 22. septembra 2026.
- Microsoft Learn: princíp externého MFA.
- Microsoft Learn: správa externého MFA.
- Microsoft Learn: odporúčania k administrátorským rolám.
Zdroje overené 23. septembra 2026.